
Das Snapshot-Problem
Quartals-Audits sind Momentaufnahmen. Verstöße existieren oft monatelang unentdeckt.
Recht & Compliance · Fallstudie
Rechteänderungen gegen definierte Regeln prüfen und Verstöße sichtbar machen.
Prüfungsaufwand
Ausgangswert: 40+ Std / Quartal
Wirkung im Projekt
| Messgröße | Vorher | Nachher | Veränderung |
|---|---|---|---|
| Prüfungsaufwand | 40+ Std / Quartal | nahezu kontinuierlich | — |
| Reaktionszeit auf Verstöße | Wochen bis Monate | Sekunden | — |
| Geprüfte Berechtigungsänderungen | Stichprobe / Quartal | 100 % laufend | — |
Werte aus dem anonymisierten Pilotbetrieb. Qualitative Vorher-Nachher-Gegenüberstellung, ergänzt um die unten offengelegte Methode.
Erfassung der Personenstunden für die Audit-Vorbereitung vor und nach Einführung.
Zeit zwischen Rechteänderung und Erkennung des Policy-Verstoßes, Logauswertung.
Auszählung ungenutzter Rechte vor und nach dem Least-Privilege-Enforcement.
Der Ausgangspunkt
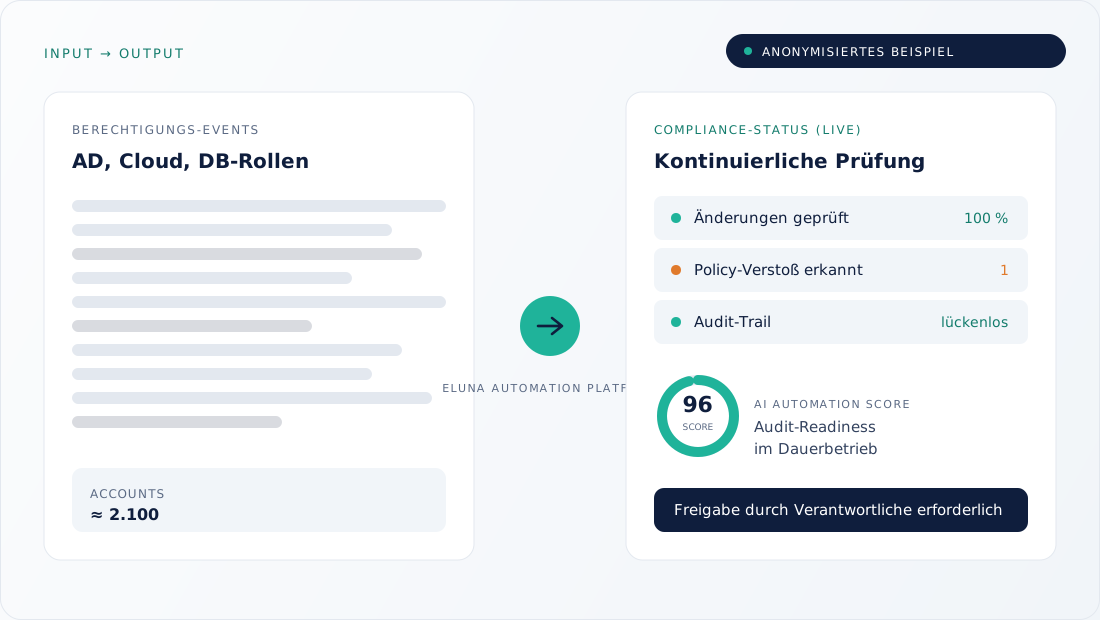
Ein Industrieunternehmen löst quartalsweise manuelle Berechtigungs-Audits durch kontinuierliche Prüfung ab. Die eluna Automation Platform verbindet sich mit den IAM-Systemen, prüft jede Änderung gegen die Policies und dokumentiert sie im unveränderlichen Audit-Trail.
Einblick 01
Statt eines pauschalen Versprechens zeigen wir, wie sich die Prüfung vom Quartals-Snapshot zur kontinuierlichen Kontrolle verändert hat.
Einblick 02
IT-Governance-Teams stehen unter Druck: DSGVO, ISO 27001 und SOC 2 verlangen lückenlose Überwachung, während der Alltag oft aus fehleranfälligen Quartals-Audits besteht.
Die eluna Automation Platform verbindet sich direkt mit den IAM-Systemen (Active Directory, Azure, AWS, DB-Rollen) und prüft Berechtigungen laufend. Jede Änderung wird gegen die Policies geprüft und im unveränderlichen Audit-Trail dokumentiert.
Einblick 03
Quartals-Audits sind Momentaufnahmen. Verstöße existieren oft monatelang unentdeckt.
Berechtigungen sind über Cloud-IAM, On-Prem-AD und Datenbanken verstreut, ohne zentralen Überblick.
Accounts sammeln über Jahre ungenutzte Rechte an, ein Sicherheitsrisiko.
Fehlende Audit-Trails führen bei externen Prüfungen zu Zeitdruck und Lücken.
Einblick 04
Wir analysieren die bestehenden Strukturen gegen ISO 27001 und SOC 2 und binden den Agenten über API an die IAM-Plattformen an.
Regulatorische Anforderungen werden in automatisierte Prüfregeln übersetzt; das Least-Privilege-Prinzip wird systemübergreifend erzwungen.
Eine Event-Sourcing-Architektur speichert jede Änderung manipulationssicher und für Auditoren jederzeit abrufbar.
Echtzeit-Alerts fließen in bestehende Workflows (Jira, ServiceNow); Dashboards zeigen den Compliance-Status.
Einblick 05
Der Permission Collector erfasst Rechteänderungen über API-Streaming in Echtzeit, die Rule Engine prüft sie gegen die hinterlegten Policies und erkennt Abweichungen.
Die Verarbeitung erfolgt in der EU mit End-to-End-Verschlüsselung. Über das Human-in-the-Loop-Prinzip behalten die Verantwortlichen die Kontrolle über kritische Aktionen.
Einblick 06
Stimme aus dem Projekt
„Wir bereiten Audits nicht mehr in 40-Stunden-Wochen vor. Der Nachweis ist jederzeit auf Knopfdruck da, und Verstöße sehen wir in Sekunden statt im nächsten Quartal.“
Aussage anonymisiert und vom Kunden freigegeben
Gemeinsam konkret werden
Wir besprechen Ihre Ausgangslage und prüfen, welche Daten, Regeln und Freigaben für einen ähnlichen Ablauf gebraucht werden.